Ciscoman's notes (Записки цыщика c дипломом)

I'm Cisco Champion Community member for 2017!

I'm Cisco Champion Community member for 2017!
"Cisco Champions are passionate about Cisco and happy to share our knowledge, experience, and feedback."

понедельник, 12 октября 2009 г.

Вычисление оптимального MTU и MSS для TCP/IP траффика в сетях VPN

Фрагментация пакетов - обычно это лишняя нагрузка для маршрутизатора. Чтобы посмотреть статистику и выяснить, какое количесво пакетов фрагментированно маршрутизатором Cisco, можно воспользоваться командой show ip traffic. Для того, чтобы избежать фрагментации и некоторых других проблем, вызванных ей и невозможностью, например, доставки сообщений ICMP fragmentation needed, MTU для Ethernet-фреймов и MSS для данных TCP-сегмента должны быть оптимальными. Встает вопрос - как правильно их рассчитать?
Пример:
1500 байт - стандартный размер MTU (Для Ethernet фрейма размером 1518 байт - 1500 + 14 MAC заголовок + 4 FCS)
- 20 байт - IP заголовок
- 4 байт - заголовок туннеля GRE
- 8 байт - заголовок PPPoE
- 20 байт - заголовок TCP
- 52 байта - заголовок IPSec туннельном режиме
или
- 32 байта - заголовок IPSec в транспортном режиме


Выполним подсчёт MTU и MSS для удаленного офиса, подключенного к интернет по протоколу PPPoE в случае использования DMVPN:

(Макс. MTU) - [ (GRE Encaps) + (IPSec Transport) + (PPPoE) ] = ( MTU )
(1500) - [ ( 24 ) + ( 32 ) + ( 8 ) ] = ( 1436 )

(Макс. MTU) - [ (GRE Encaps) + (IPSec Transport) + (PPPoE) + ( TCP ) + ( IP ) ] = ( MSS )
(1500) - [ ( 24 ) + ( 32 ) + ( 8 ) + ( 20 ) + ( 20 ) ] = ( 1396 )

P.S. Заголовки следуют в следующем порядке:
PPPoE - IPSec - GRE - original IP - TCP ...

P.P.S Если нет ip tcp ajust-mss или неправильно выставлено значение ip mtu, а на ingress интерфейсе стоит no ip unreachables - могут быть проблемы с фрагментацией, т.к. ICMP fragmentation needed не будет приходить (PMTUD не работает). Точнее не будут прихоить сообщения ICMP destination unreachable с соответствующим кодом.

суббота, 3 октября 2009 г.

Конфигурация для возврата к исходному состоянию


Бывает такое, что нужно провести полную реконфигурацию маршрутизатора (например, с помощью скрипта загрузить на несколько однотипных удаленных маршрутизаторов новый startup-config по tftp и перезагрузиться, чтобы не вычищать тонны мусора, оставшиеся от предыдущей конфигурации). Однако, людям свойственно ошибаться, и в некоторых случаях новые параметры могут оказаться неработоспособными. Для этого я разработал следующую конфигурацию:
Задаем параметры ip sla, будем отслеживать состояние IP адреса 192.168.0.44 - доступен ли он (успешно доставлены 10 icmp-echo с таймаутом 2000 мс):
ip sla 100
icmp-jitter 192.168.0.44 num-packets 10
timeout 2000
frequency 5

ip sla мониторинг запустим через 5 минут, чтобы избежать неверных
срабатываний (например, маршрутизатор ещё не поднял pppoe соединение):
ip sla schedule 100 life forever start-time after 00:05:00

object-id 15 будет отслеживать событие изменения состояния ip sla:
track 15 rtr 100 reachability
delay down 180

Изменение состояния объекта на down сделаем с задержкой 3 минуты (180 сек.), чтобы объект имел возможность восстановиться (icmp-echo пакеты пройдут) и избежать ложного срабатывания. Далее создаем аплет, который по состоянию down объекта c id 15 будет выполнять не интерактивные команды, заданные в action. Т.к. команды не интерактивные, нам потребуется выполнить дополнительную настройку (1.2 – 1.4), а затем скопировать предварительно сохраненные файлы конфигурации и затем перезагрузиться. failed-config нужен для последующего анализа:
event manager applet IfPingFailed
event track 15 state down
action 1.0 syslog msg "Ping has failed, reverting configuration!"
action 1.1 cli command "enable"
action 1.2 cli command "configure terminal"
action 1.3 cli command "file prompt quiet"
action 1.4 cli command "end"
action 2.0 cli command "copy startup-config failed-config"
action 3.0 cli command "copy backup-config startup-config"
action 4.0 reload

Добавлено. В результае долгих экспериментов выяснил, что если такая конфигурация используется первый раз, например, когда вы загружаете startup-config по tftp и затем перезагружаете маршрутизатор, object trackig имеет состояние down сразу же после загрузки маршрутизатора. Соответственно состояние не меняется и возврат к исходному состоянию не происходит. Я вылечил это так:
event manager applet schedule_script
event timer countdown time 60
action 0.0 syslog msg "Tiggering rollback script!"
action 1.0 cli command "enable"
action 2.0 cli command "configure terminal"
action 3.0 cli command "no event manager applet schedule_script"
action 4.0 cli command "end"
action 5.0 cli command "write"
action 6.0 reload

Этот апплет удаляет сам себя, сохраняет конфигурацию и перезагружает маршрутизатор. Приследующей загрузке object tracking уже нормально срабатывает

пятница, 17 июля 2009 г.

Храните деньги в сберегательной кассе

Знаете кто такой гик? Или может быть просто профессионально наметанный глаз? Вот пример: идёте вы в банк, чтобы открыть депозит. Конечно, перед этим внимательно изучили условия договора, процентную ставку, приняли решение в каком банке лучше всего открыть свой счёт... Итак, Вы в заурядном офисе банка, который был выбран не в последнюю очередь за довольно близкое местоположение относительно вашего микрорайона. Осматриваемся по сторонам - офис достаточно новый, однако выглядит каким-то неряшливым: возможно из-за того, что это отделение было открыто в вашем микрорайоне совсем недавно и сотрудники недосовершили переезд. Несколько банкоматов, разбросанная по столам для посетителей реклама, кучки бумаг на столах у менеджеров. С потолка в некоторых местах свисают сопли витой пары (хотя короба, как положено, проложены к рабочим местам). Ну да ладно... Это всё мелочи. Для того, чтобы открыть счёт Вам требуется внести некоторую сумму в кассу - Вы подходите к окошку, отдаете деньги и смотрите как девушка-кассир выписывает Вам приходный ордер. Скучающим взглядом вы окидываете внутреннее помощение и... видите за её спиной настенный телекоммуникационный шкафчик! Он притягивает ваше внимание, пока девушка неторопливо возится с вашими деньгами и вбивает что-то в компьютер. В нем (в шкафчике) стоит какой-то древний коммцутатор L2 Dlink, абсолюно никаких патчпанелей, патчкорды смотаны в ужасный моток. Хуже того - ниже, под шкафчиком Вы замечаете каких-то два странных системных блока (наверное, сервера ;)). У Вас складывается хорошее впечатление о такой IT-инфраструктуре? А если вы 2 дня назад посетили подобный офис, но другого банка, отличие которого от данного в том, что у абсолютно такой же девочки-кассира за спиной висит полочка с Cisco 1841, идеальный порядок в офисе, однако процент по вкладам всего лишь на 1,25 менее того, в котором Вы находитесь сейчас?

четверг, 9 июля 2009 г.

BCMSN Self Study Guide ошибки

Люблю находить ошибки в книгах. Когда находишь их, чувствуешь, что ты становишься экспертом (наивно) и в чем-то превосходишь автора или хотя бы редактора...

Вот, пример, на странице 238 сабжа:

Set port cost Switch(config)# spanning-tree [vlan vlan-id] cost cost

Set port priority Switch(config)# spanning-tree [vlan vlan-id] port-priority
port-priority

На самом деле стоимость и приоритет для порта указывается в режиме конфигурации интерфейса, а не в режиме глобальной конфигурации:

Set port cost Switch(config-if)# spanning-tree [vlan vlan-id] cost cost

Set port priority Switch(config-if)# spanning-tree [vlan vlan-id] port-priority port-priority

И вот ещё на странице 590:

After a switch receives news of a topology change, how long does it wait to ush entries from
its CAM table?
Answer: The switch flushes entries immediately instead of employing the timer reduction that
802.1D uses.

Имелось ввиду flush, очистка, а не "ush".

Затем на странице 372 есть такая фраза по поводу DSCP:

The relationship is confusing, and Table 14-2 should
be a handy aid.

Однако таблица 14-2 относится к PoE. Имелась ввиду таблица 14-4.

И снова на странице 395 опечатка:

...naïve user sending...

среда, 17 июня 2009 г.

Статья в MikroTik Wiki об OSPF

Вчера практиковался с OSPF в целях подготовки к сдаче BSCI. Так как в моей лаборатории маршрутизаторов Cisco всего 2, то ещё двумя недостающими оказались RouterBOARD. Постепенно выяснилось, что просуммировать внешние маршруты, поступающие в OSPF область с помощью средств RouterOS по аналогии с IOS (например, summary-address 10.0.0.0 255.255.255.0) нельзя, а в MikroTik wiki про это информации почти нет (суммирование делается через route filters). В связи с этим решил написать эту статью.

Русская версия статьи здесь
.

OSPF Summarization and redistribution complex example

Материал из MikroTik Wiki.
Перейти к: навигация, поиск

Содержание

Packages required: routing

Let's look at the network topology shown below. We have three routers connected to each other via ethernet. Routers R0 and R1 are MikroTik RouterBOARDs running RouterOS 3.25 and router R2 is Cisco 2611. R2 can be any other router, so cisco is taken just for example. Loopback interface on R0 also is just for example because I do not have ether3 on this router.
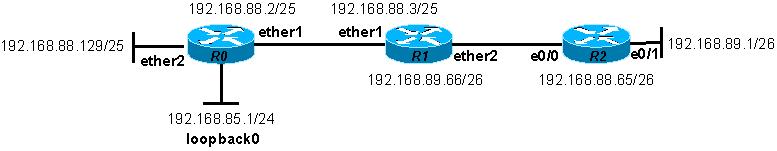

Image:OSPF_summary.jpeg

Basic OSPF configuration

OSPF areas configuration is introduced below:
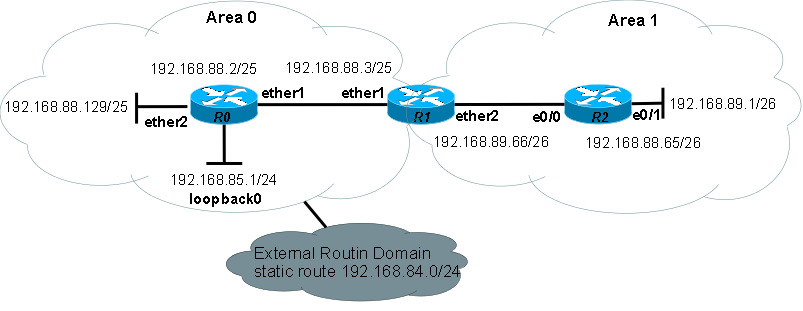
Image:OSPF_summarization_2.png

Router R1 is Area Border Router. We will make summarization here.

First of all let's configure basic parametrs on our routers.

R0 without external routes summarization

/ip address
add address=192.168.88.2/25 broadcast=192.168.88.127 comment="" disabled=no \
interface=ether1 network=192.168.88.0
add address=192.168.88.129/25 broadcast=192.168.88.255 comment="" disabled=no \
interface=ether2 network=192.168.88.128
add address=192.168.85.1/24 broadcast=192.168.85.255 comment="" disabled=no \
interface=loopback0 network=192.168.85.0

This blackhole route will emulate remote network 192.168.84.0/24, which is reachable via static route:

/ip route
add disabled=no distance=1 dst-address=192.168.84.0/24 type=blackhole

Here we will start OSPF process on router R0 and change default parameters to enable redistribution of connected and static routes. Also we will add 192.168.88.0/24 network to OSPF routing process:

/routing ospf area
set backbone area-id=0.0.0.0 authentication=none disabled=no name=backbone \
type=default
/routing ospf
set distribute-default=never metric-bgp=20 metric-connected=20 \
metric-default=1 metric-rip=20 metric-static=20 mpls-te-area=unspecified \
mpls-te-router-id=unspecified redistribute-bgp=no redistribute-connected=\
as-type-1 redistribute-rip=no redistribute-static=as-type-1 router-id=0.0.0.0
/routing ospf network
add area=backbone disabled=no network=192.168.88.0/24

Lets's look at R0 routing table:


[admin@R0] > /ip route print Flags: X - disabled, A - active, D - dynamic,
C - connect, S - static, r - rip, b - bgp, o - ospf, m - mme,
B - blackhole, U - unreachable, P - prohibit
# DST-ADDRESS PREF-SRC GATEWAY-STATE GATEWAY DISTANCE INTERFACE
1 A SB 192.168.84.0/24 1
2 ADC 192.168.85.0/24 192.168.85.1 0 loopback0
3 ADC 192.168.88.0/25 192.168.88.2 0 ether1
4 ADC 192.168.88.128/25 192.168.88.129 0 ether2
5 ADo 192.168.89.64/26 reachable 192.168.88.3 110 ether1

R1 without inter-area summarization

/ip address
add address=192.168.88.3/25 broadcast=192.168.88.127 comment="" disabled=no \
interface=ether1 network=192.168.88.0
add address=192.168.89.66/26 broadcast=192.168.89.127 comment="" disabled=no \
interface=ether2 network=192.168.89.64

In the same way we will start OSPF process on router R1 as on R0. Similarly, we will add 192.168.89.64/26 and 192.168.88.0/25 networks to OSPF routing process:

/routing ospf area
set backbone area-id=0.0.0.0 authentication=none disabled=no name=backbone \
type=default
add area-id=0.0.0.1 authentication=none default-cost=1 disabled=no \
inject-summary-lsa=no name=area1 type=default
/routing ospf
set distribute-default=never metric-bgp=20 metric-connected=20 \
metric-default=1 metric-rip=20 metric-static=20 mpls-te-area=unspecified \
mpls-te-router-id=unspecified redistribute-bgp=no redistribute-connected=\
no redistribute-rip=no redistribute-static=no router-id=0.0.0.0
/routing ospf network
add area=area1 disabled=no network=192.168.89.64/26
add area=backbone disabled=no network=192.168.88.0/25

Lets's look at R1 routing table:

Flags: X - disabled, A - active, D - dynamic,
C - connect, S - static, r - rip, b - bgp, o - ospf, m - mme,
B - blackhole, U - unreachable, P - prohibit
# DST-ADDRESS PREF-SRC GATEWAY-STATE GATEWAY DISTANCE INTERFACE
0 ADo 192.168.84.0/24 reachable 192.168.88.2 110 ether1
1 ADo 192.168.85.0/24 reachable 192.168.88.2 110 ether1
2 ADC 192.168.88.0/25 192.168.88.3 0 ether1
3 ADo 192.168.88.128/25 reachable 192.168.88.2 110 ether1
4 ADC 192.168.89.64/26 192.168.89.66 0 ether2

R2 configuration

R2 configuration is very simple even if you don't know the syntax of Cisco IOS configuration:

interface Ethernet0/0
ip address 192.168.89.65 255.255.255.192
!
interface Ethernet0/1
ip address 192.168.89.1 255.255.255.192
!
router ospf 1
network 192.168.89.64 0.0.0.63 area 1
!

0.0.0.63 is wildcard mask for network mask 255.255.255.192. Corresponding RouterOS configuration should look like this:

/routing ospf network
add area=area1 disabled=no network=192.168.89.64/26

Lets's look at R2 routing table (output omitted):

Codes: C - connected, S - static, R - RIP, M - mobile, B - BGP
D - EIGRP, EX - EIGRP external, O - OSPF, IA - OSPF inter area
N1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2
E1 - OSPF external type 1, E2 - OSPF external type 2
ia - IS-IS inter area, * - candidate default, U - per-user static route
...
192.168.89.0/26 is subnetted, 2 subnets
C 192.168.89.0 is directly connected, Ethernet0/1
C 192.168.89.64 is directly connected, Ethernet0/0
192.168.88.0/25 is subnetted, 2 subnets
O IA 192.168.88.0 [110/20] via 192.168.89.66, 00:10:10, Ethernet0/0
O IA 192.168.88.128 [110/30] via 192.168.89.66, 00:10:14, Ethernet0/0
O E1 192.168.85.0/24 [110/40] via 192.168.89.66, 00:09:28, Ethernet0/0
O E1 192.168.84.0/24 [110/40] via 192.168.89.66, 00:09:57, Ethernet0/0

Redistributing static routes and summarization

It's time to start inter-area routes and external routes summarization.

R0

Let's add blackhole summary route for static route 192.168.84.0/24 and connected route 192.168.85.0/24:

/ip route
add comment="" disabled=no distance=254 dst-address=192.168.84.0/23 type=\
blackhole

With help of routing filter we will allow only summary route advertisement:

/routing filter
add action=accept chain=ospf-out comment="" disabled=no invert-match=no \
prefix=192.168.84.0/23
add action=discard chain=ospf-out comment="" disabled=no invert-match=no

Let's look at the routing table of R0 again:

[admin@R0] > /ip route print
Flags: X - disabled, A - active, D - dynamic,
C - connect, S - static, r - rip, b - bgp, o - ospf, m - mme,
B - blackhole, U - unreachable, P - prohibit
# DST-ADDRESS PREF-SRC GATEWAY-STATE GATEWAY DISTANCE INTERFACE
0 A SB 192.168.84.0/23 254
1 A SB 192.168.84.0/24 1
2 ADC 192.168.85.0/24 192.168.85.1 0 loopback0
3 ADC 192.168.88.0/25 192.168.88.2 0 ether1
4 ADC 192.168.88.128/25 192.168.88.129 0 ether2
5 ADo 192.168.89.0/24 reachable 192.168.88.3 110 ether1

Notice that route number 0 was added.

R1

R1 is Area Border Router. Here we can make inter-area summarization. Inter-area summarization was made with help of area ranges. Networks 192.168.88.0/25 and 192.168.88.128/25 are combined in 192.168.88.0/24. Network 192.168.89.64/26 is summarized in 192.168.89.0/24 (f.e. for future use):

/routing ospf area range
add advertise=yes area=backbone cost=default disabled=no range=192.168.88.0/24
add advertise=yes area=area1 cost=default disabled=no range=192.168.89.0/24

Let's look at the routing table after aggregation and summarization:

Flags: X - disabled, A - active, D - dynamic,
C - connect, S - static, r - rip, b - bgp, o - ospf, m - mme,
B - blackhole, U - unreachable, P - prohibit
# DST-ADDRESS PREF-SRC GATEWAY-STATE GATEWAY DISTANCE INTERFACE
0 ADo 192.168.84.0/23 reachable 192.168.88.2 110 ether1
1 ADC 192.168.88.0/25 192.168.88.3 0 ether1
2 ADo 192.168.88.128/25 reachable 192.168.88.2 110 ether1
3 ADoU 192.168.89.0/24 110
4 ADC 192.168.89.64/26 192.168.89.66 0 ether2

Notice that route number 3 for 192.168.89.0/24 is presented as unreachable.
This route is created automatically by routing process because it can't announce network until it have not any route to it (this is similarly to cisco ios behavior which creates automatic route to Null0 interface for such purpose).

R2

New routing table on router R2 will look as follows:

    192.168.89.0/26 is subnetted, 2 subnets
C 192.168.89.0 is directly connected, Ethernet0/1
C 192.168.89.64 is directly connected, Ethernet0/0
O IA 192.168.88.0/24 [110/30] via 192.168.89.66, 00:00:02, Ethernet0/0
O E1 192.168.84.0/23 [110/40] via 192.168.89.66, 00:00:02, Ethernet0/0

Area 1 in stub configuration

Finally let's configure area1 as a stub area. For this purpose we will configure area type as stub on both R1 and R2. In other case routers will not agree the Stub Area Flag and will not form the adjacency (like then authentication parameters did not match).


R1

/routing ospf area
add area-id=0.0.0.1 authentication=none disabled=no name=area1 type=stub

R2

router ospf 1
area 1 stub
network 192.168.89.64 0.0.0.63 area 1


Routing from the stub area is made via default route:

     192.168.89.0/26 is subnetted, 2 subnets
C 192.168.89.0 is directly connected, Ethernet0/1
C 192.168.89.64 is directly connected, Ethernet0/0
O*IA 0.0.0.0/0 [110/11] via 192.168.89.66, 00:06:33, Ethernet0/0

понедельник, 15 июня 2009 г.

Сетевой турнир Cisco, Конкурс «Беспроводные технологии»

с 8 по 14 июня Сетевая Академия "Ланит" и и Cisco Systems проводили очередной этап онлайн-состязания «Сетевой турнир Cisco». Конкурс был посвящен беспроводным технологиям, естественно, упустить возможность поучаствовать в нем мы (я и мои коллеги) не могли, тем более что все предыдущие этапы мы, к сожалению, пропустили. Вопросы, нужно сказать, попались достаточно интересные. Конечно, я себя не считаю знатоком беспроводных технологий, но по уровню, как минимум, тест соответствовал CCNA Wireless. Так как достоверные ответы неизвестны (организаторы не публикуют их), а в сети найти это не всегда возможно, думаю, интересно будет опубликовать вопросы и ответы здесь. Обсуждение приветствуется:

Какие два средства есть для администрирования сетей, построенных на легковесных (lightweight) точках доступа Cisco?

A. Wireless LAN Controller (WLC)

B. Wireless Control System (WCS)

C. Wireless LAN Solution Engine (WLSE)

D. Access Control Server (ACS)

N.B Wireless LAN Solution Engine (WLSE) предназначен для управления автономными AP. М.б. ACS здесь тоже уместен.


Какое утверждение истинно в отношении "температурных" карт (heat maps) на Cisco WCS?

Heat maps показывают предсказываемые уровни сигналов и зависят от точности информации, предоставленной вместе с картой этажа здания


Какие описания соответствуют типам EAP, поддерживаемым точками доступа Cisco?

Механизм аутентификации, основанный на клиентском пароле – LEAP

Механизм аутентификации, основанный на клиентских и серверных сертификатах – EAP-TLS

Механизм аутентификации, основанный на Protected Access Credential (PAC) – EAP-FAST

Механизм аутентификации, основанный на серверном сертификате и клиентском пароле - PEAP


Какая из приведенных точек доступа Cisco не поддерживает протокол LWAPP?

1400


Кто разрабатывает спецификации Cisco Compatible Extensions?

Cisco Systems

Что из следующего является корректной комбинацией опций WEP?

Открытая аутентификация, шифрация WEP


Какова цель использования 2 антенн, применяемых на большинстве точек доступа и на некоторых беспроводных сетевых адаптерах?
(Выберите два правильных ответа.)

Одновременная работа в двух диапазонах: 2,4 ГГц и 5,2 ГГц

Борьба с интерференциями, возникающими в результате многолучевого прохождения радиоволн

В какомвиде доступна система Cisco WCS (Wireless Control System)?

Только в виде программы


Сопоставьте компоненты модели аутентификации 802.1X, отмеченные на рисунке цифрами, с их англоязычными терминами.


1 – supplicant

2 – authenticator

3 - authentication server

4 - EAP

5 - RADIUS

Какова роль интерфейса AP-Manager на беспроводном контроллере?

Интерфейс для управления точками доступа по протоколу LWAPP 3 уровня


Как называется встроенная в Windows утилита конфигурации беспроводной ЛВС?

Wireless Zero Configuration (WZC)


Какое физическое явление вызывает многолучевое прохождение радиоволн (multipath distortion)?

A. Отражение B. Затухание C. Преломление D. Излучение E. Поглощение

Ссылка: http://supportwiki.cisco.com/ViewWiki/index.php/What_is_multipath_distortion%3F


Как dBm соотносится с dBi?

A. Соотношение dBm и dBi зависит от коэффициента усиления антенны

B. Прямой связи между dBm и dBi нет

C. 1 dBi = 2.14 dBm

D. 1 dBm = 2.14 dBi

В каких сценариях применение Cisco Wireless Location Appliance будет наиболее полезным?
(Выберите три правильных ответа.)

Определение местонахождения сотрудников предприятия

Обнаружение места расположения незаконных (rogue) точек доступа на предприятии

Обеспечение Wi-Fi мобильной телефонной связи на территории предприятия

Какая конфигурационная информация на точке доступа не сбрасывается, если в Cisco WCS щелкнуть по кнопке Reset AP?

Никакая информация не сбрасывается, только перезагружается точка доступа

IP-адрес точки доступа, если он задан статически

Имя основного контроллера

Место размещения (location) точки доступа

На какой из приведенных фотографий сетевых адаптеров изображен адаптер Cisco AIR-PI21AG?


Какое основное назначение утилиты Cisco Site Survey?

Мониторинг уровня безопасности беспроводных ЛВС

Построение организационных диаграмм внедрения беспроводных ЛВС

Базовый анализ условий эксплуатации беспроводных ЛВС

Диагностика и устранение неисправностей беспроводных ЛВС


Почему во многих странах для безлицензионного использования выделяется диапазон частот 2,4 ГГц?
(Выберите три правильных ответа.)

A. На этой частоте трудно обеспечить качественную узкополосную связь

B. Передачи на этой частоте сложнее перехватить злоумышленникам

C. На этой частоте работает много промышленных, научных, медицинских и бытовых приборов

D. Передачи на этой частоте легче контролировать спецслужбам

E. Это частота резонанса молекул воды

F. Это частота резонанса молекул азота, основного компонента воздуха


Что из следующего представляет одно из отличий WPA2 от 802.11i?

A. WPA2 требует использования AES-CCMP, а 802.11i разрешает использование AES и TKIP

B. WPA2 специфицирует только фиксированные подключения, а в 802.11i рассматривается и роуминг

C. WPA2 не поддерживает EAP-SIM, а 802.11i поддерживает

D. 802.11i поддерживает ad-hoc сети, а WPA2 не поддерживает

Сссылка: http://www.networkworld.com/newsletters/wireless/2004/0816wireless2.html


Чему равно 23 dBm?

A. 23 мВт

B. 200 мВт

C. 25.14 dBi

D. 25.14 dBd


В каких двух кадрах из указанных всегда передается SSID?

A. Маяк (beacon)

B. Сброс (reset frame)

C. Пробный запрос (probe requests)

D. Запрос на аутентификацию (authentication requests)

NB. Я посчитал что этот вопрос на засыпку, т.к. в указанных фреймах даже при сокрытии SSID (hide-ssid), Service Set ID фактически установлен в (null). Скорее всего, я здесь ошибаюсь.

Какие два объекта могут быть настроены при помощи утилиты Cisco ACAU?

A. Профили беспроводных сетей для клиента

B. Поведение и доступные опции клиента Cisco ADU

C. Конфигурация точки доступа

D. Конфигурация контроллера LWAPP точек доступа


Возможно ли одновременно использовать WZC и Cisco ADU для конфигурации беспроводных адаптеров Cisco?

A. Да, Cisco ADU предоставляет драйверы адаптеров, а WZC настраивает профили беспроводных сетей

B. Нет, поскольку Cisco ADU выключает WZC для адаптеров Cisco

C. Да, но для создания сложных профилей и аутентификации 802.1X следует использовать ADU

D. Нет, поскольку они конфликтуют между собой и ведут к краху операционной системы

Для внедрения передачи голоса по беспроводной сети какое минимальное значение RSSI должно быть обеспечено на границе ячейки покрытия?

A. 67 dBm

B. 80 dBm

C. 94 dBm

D. 20 dBm
NB. Насколько мне известно, уровень сигнала в % должен составлять 30 для нормального функционирования VoIP.
Что такое бимформинг (beamforming) при передаче?

A. Это возможность динамически изменять форму передаваемого радиолуча, адаптируясь к окружающей среде

B. Это возможность посылки трех независимых сигналов одновременно, которые принимаются одной антенной

C. Это процесс, при котором MIMO-устройство принимает сигнал одновременно с нескольких антенн

D. Это механизм выбора антенны, обеспечивающей наилучший прием для каждого кадра

NB. Здесь наши мнения разделились.

Как может быть сделан апгрейд программного обеспечения LWAPP точки доступа?

A. Как через веб-интерфейс, так и через интерфейс командной строки контроллера, используя команду config ap

B. Только через интерфейс командной строки контроллера, используя команду config ap

C. Апгрейд вообще не требуется, так как LWAPP точка доступа не имеет собственного программного обеспечения

D. Только через интерфейс командной строки точки доступа, используя команду tftp

E. Ручной апгрейд не требуется, обновление ПО будет автоматически получено при подключении к контроллеру


Для какой цели используется аутентификация в корпоративных беспроводных сетях?

A. Аутентификация доказывает, что клиент принадлежит корпоративной сети

B. Аутентификация используется для динамической генерации ключей

C. Аутентификация предоставляет ключ для шифрования трафика

D. Аутентификация обеспечивает конфиденциальность передаваемых данных


Какой способ расширения частотного спектра используется в стандарте IEEE 802.11g на скорости 54 Мб/с?

A. Frequency Hopping Spread Spectrum (FHSS)

B. Time Division Multiplexing (TDM)

C. Orthogonal Frequency Division Multiplexing (OFDM)

D. Direct Sequence Spread Spectrum (DSSS)


Сколько времени точка доступа затрачивает на сканирование каждого канала в локальном режиме?

A. 60 мс

B. 6 мс

C. 0.6 с

D. 6 с


Какой протокол Cisco WCS использует для коммуникаций с беспроводной инфраструктурой?

A. SNMP для взаимодействия с Location Appliance и LWAPP для взаимодействия с контроллерами

B. SNMP для взаимодействия с контроллерами

C. LWAPP для взаимодействия с легковесными точками доступа

D. SOAP API для взаимодействия с контроллерами


NB. Как я уже сказал, мы не знатоки LWAPP. Возможно, правильный вариант ответа С: "LWAPP выступает в качестве управляющего и транспортного протокола для поддержки услуг позиционирования". Источник: http://www.cisco.com/web/RU/products/hw/wireless/ps6108/products_white_paper0900aecd8040f7b2.html

воскресенье, 14 июня 2009 г.

Борьба со спамом в Mikrotik RouterOS

Все достаточно просто. Первая конфигурация предназначена для ограничения одновременных подключений на 25й tcp порт. Добавляет в address-list "spammer" на 12 часов заданный ip-адрес. Не допускается более 30 одновременных соединений. Грубо, но эффективно. Однако, соответствует политике защищенной сети.

#Конфигурация для борьбы со спамом 1
/ip firewall filter
add action=drop chain=forward comment="bloack spam" disabled=no dst-port=25 protocol=tcp \
src-address-list=spammer
add action=add-src-to-address-list address-list=spammer address-list-timeout=\
1d chain=forward comment="detect spam" connection-limit=30,32 disabled=no \
dst-port=25 protocol=tcp

Вторая конфигурация более изящна и предназначенна для борьбы со спам ботами и рассчитана на то, что бот при попытке соединиться с заданным smtp-сервером 1 раз при недоступности оного прекратит повторные попытки. IP-адрес первый раз попадает в address-list first-smtp, при повторной поптыке - в approved-smtp. Первое содинение всегда отбрасывается, при этом генерируется icmp сообщение network-unreachable. Новые соединения маркируются в /ip firewall mangle c меткой smtp.


#Конфигурация для борьбы со спамом 2
/ ip firewall mangle
add chain=prerouting connection-state=new protocol=tcp src-port=1024-65535 dst-port=25 action=mark-connection new-connection-mark=smtp passthrough=no

/ ip firewall filter
add action=jump chain=forward comment="anti-spam policy" connection-mark=smtp \
disabled=no jump-target=smtp-first-drop
add action=add-src-to-address-list address-list=approved-smtp \
address-list-timeout=1d chain=smtp-first-drop comment="" disabled=no \
src-address-list=first-smtp
add action=return chain=smtp-first-drop comment="" disabled=no \
src-address-list=approved-smtp
add action=add-src-to-address-list address-list=first-smtp \
address-list-timeout=1d chain=smtp-first-drop comment="" disabled=no
add action=reject chain=smtp-first-drop comment="" disabled=no reject-with=\
icmp-network-unreachable

Постоянные читатели

Поиск по этому блогу